
OKCC呼叫中心信创的核心要求
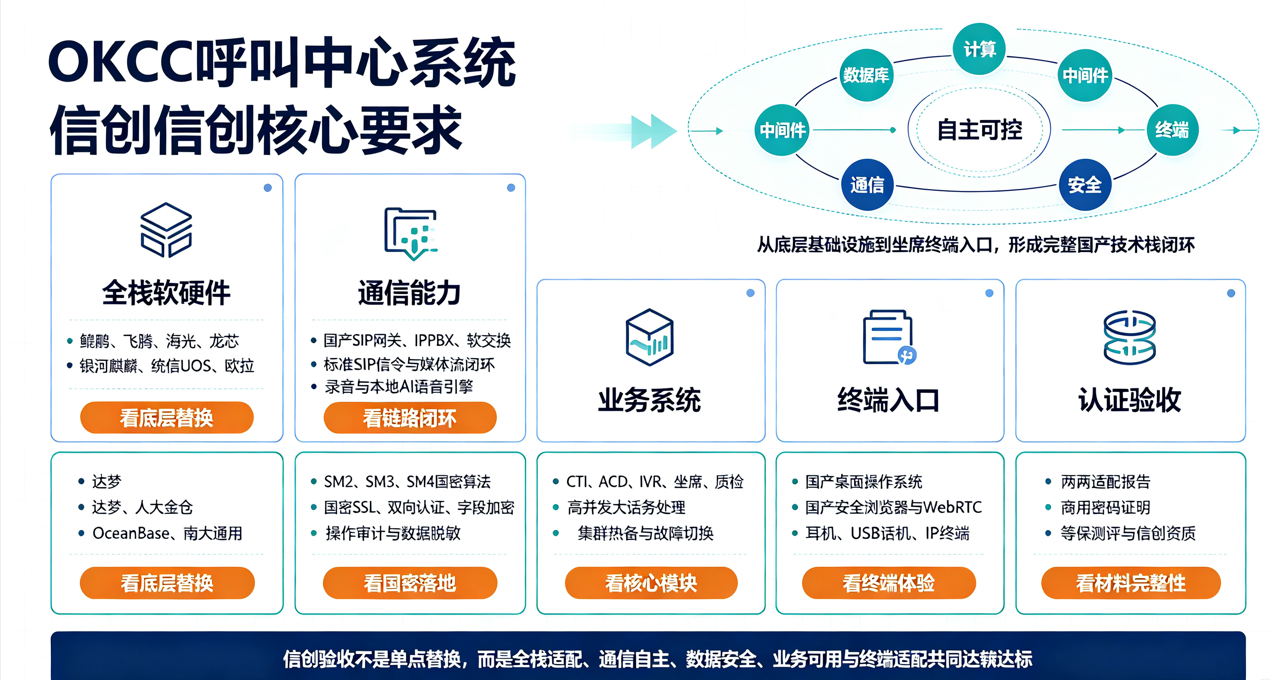
OKCC呼叫中心信创核心目标:全栈软硬件自主可控、通信链路安全、通话 / 坐席数据合规,配套完整适配认证,政务、国企、金融项目一般要求核心模块全部国产替换,不依赖国外闭源技术栈。下面分为软硬件适配、通信层、安全密码、业务与性能、认证合规、前端坐席终端6 大块:
一、底层软硬件全栈适配(最基础硬性指标)
要求不是简单兼容层模拟运行,优先源码级原生适配,高并发呼叫场景稳定可用,提供两两之间的适配认证报告
1. 服务器 CPU:鲲鹏、飞腾、海光、龙芯等信创目录国产芯片
2. 服务器操作系统:银河麒麟服务器版、统信 UOS 服务器、OpenEuler 欧拉
3. 国产数据库:达梦、人大金仓、OceanBase、南大通用;存储通话记录、工单、坐席日志、录音索引,支持集群、主备容灾
4. 应用中间件:东方通、宝兰德等国产应用服务器,替换 WebLogic、WebSphere
5. 基础设施:国产存储、国产服务器硬件、国产虚拟化 / 云平台
二、通信接入与语音能力国产化
呼叫中心区别于普通业务系统的特有信创要求:
1. 交换 / 网关设备:国产 SIP 网关、国产 IPPBX、国产软交换,可对接国产 IMS 核心网(华为、中兴 IMS)
2. 协议:标准 SIP 协议对接,信令、媒体流可在内网闭环,尽量减少对外依赖
3. AI 语音能力本地化:ASR 语音识别、TTS 语音合成、智能质检,政务 / 涉密场景禁止调用公有云 AI 接口,必须本地化部署国产语音引擎,数据不出域
4. 录音系统国产化:录音模块、录音存储适配国产软硬件,录音文件不能依赖国外专用编码,支持国密加密存储
三、安全与商用密码(国密是强要求)
1. 国密算法落地:SM2(签名 / 证书)、SM3(摘要)、SM4(加密)
- 信令、媒体传输国密 SSL 加密
- 数据库存储、通话录音、工单、客户隐私字段国密加密
- 坐席登录、后台管理采用国密证书双向认证
2. 等级保护:政务热线、金融呼叫中心一般等保三级;涉密场景要满足涉密信息系统分级保护 BMB 标准
3. 权限与审计:细粒度坐席权限管控,全链路操作日志、通话日志、管理员操作全程留痕可追溯;敏感客户信息脱敏展示
4. 数据安全:客户隐私数据不出内网;通话录音长期留存(政务、金融常要求 5 年及以上留存);数据备份、灾备方案适配国产存储
5. 网络隔离:支持内网离线部署,无强制外网依赖
四、业务性能与高可用(电信级要求)
信创验收经常做压力测试,国产硬件环境下要保障呼叫中心电信级指标:
- 高并发呼入呼出、SIP 信令稳定,大话务高峰不宕机
- 双机热备、集群分布式部署,无单点故障,主备毫秒级切换
- 时延、丢包率指标满足呼叫中心通信标准,国产 CPU 环境下语音处理性能损耗可控
- 平滑迁移:原有呼叫记录、工单、录音可迁移至国产数据库
五、前端坐席终端适配(很容易遗漏的验收卡点)
很多项目后端全部适配国产服务器,坐席工作台翻车:
1. 坐席 PC:银河麒麟、统信 UOS 国产桌面操作系统
2. 国产浏览器:奇安信可信浏览器、红莲花、360 国产安全浏览器;坐席工作台页面正常、WebRTC 音频通话正常、国密证书访问正常
3. 国产外设适配:国产耳机、USB 话机、IP 电话终端可正常驱动使用
六、认证、资质与文档(投标、验收必备材料)
1. 各组件两两适配互认证书:CPU ↔ 操作系统 ↔ 数据库 ↔ 中间件 ↔ 呼叫中心 CTI 软件的适配测试报告
2. 信创工委会产品评估证书、安全测评报告
3. 商用密码相关资质(国密算法应用证明、商用密码产品认证,部分行业强制)
4. 等保测评报告(对应等级)
5. 源代码自主可控证明:核心 CTI、软交换代码自研,无闭源国外组件依赖证明
不同行业额外差异
政务热线(12345):全栈国产化、内网隔离、数据不出域、等保三级,坐席全部国产 PC + 国产浏览器
金融呼叫中心:国密全链路加密、录音长期留存、严格客户信息脱敏,金融信创目录产品清单准入
公安 / 应急涉密呼叫中心:分级保护,禁止外网调用 AI,软硬件全部纳入涉密产品名录
常见踩坑点
1. 只迁移业务管理后台,CTI 软交换核心仍然跑在 CentOS、Oracle 上,不算信创改造
2. 只是容器兼容运行,没有源码级适配,高并发通话出现内存泄漏、SIP 断流
3. 坐席端不做国产浏览器适配,国产终端登录工作台无法正常通话
4. ASR/TTS 智能语音依赖公有云接口,内网环境直接失效
- 上一篇:大模型外呼真香,但别盲目跟风
- 下一篇:没有了